Proteksi Server Web dari Ancaman Man-in-the-Middle Attack – Dunia pengembangan perangkat lunak dan arsitektur siber global bergerak pada kecepatan yang amat dinamis. Tuntutan publik terhadap standar keamanan operasional sebuah platform digital kian meninggi dari waktu ke waktu. Saat ini, keberhasilan sebuah situs web tidak lagi diukur hanya dari seberapa menarik tata letak visual atau seberapa cepat halaman dimuat. Aspek perlindungan jalur komunikasi serta ketahanan infrastruktur peladen (server) dari penyadapan telah bergeser menjadi indikator utama penilaian kepercayaan publik.
Proteksi Server Web dari Ancaman Man-in-the-Middle Attack
Kredibilitas sebuah jenama digital sangat bergantung pada jaminan keamanan saat data mengalir antara peramban pengunjung dan peladen pusat. Jalur pertukaran informasi yang dibiarkan tanpa pengaman tentu akan membuka celah bagi pihak-pihak tidak bertanggung jawab untuk melancarkan aksi penyadapan. Oleh karena itu, para arsitek situs kini mewajibkan penerapan protokol pertahanan ketat guna menangkal ancaman Man-in-the-Middle Attack (MitM). Langkah strategis ini diambil supaya portal mampu menyajikan pertahanan siber yang tangguh sekaligus memenuhi standar kepatuhan industri global. Ulasan ini akan membahas tuntas fungsi fundamental perlindungan peladen dari ancaman penyadapan jaringan secara menyeluruh.
1. Memahami Fondasi Utama dan Cara Kerja Serangan MitM
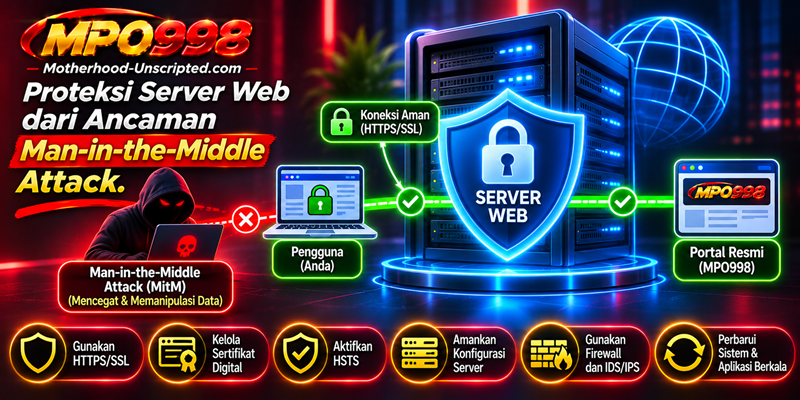
Secara konseptual, serangan Man-in-the-Middle merupakan bentuk kejahatan siber di mana pelaku menyusup di antara jalur komunikasi dua pihak yang saling bertukar data. Tanpa disadari oleh pengguna maupun peladen, peretas mampu memotong, membaca, atau bahkan memodifikasi informasi yang sedang dikirimkan secara langsung.
Penerapan sistem pengaman canggih ini membuat metode pertukaran data konvensional menjadi sangat rentan. Setiap pengembang wajib menyusun strategi teknis sejak awal pembangunan sistem demi menghindari ancaman penyadapan jaringan:
-
Enkripsi Transport Layer Security (TLS): Jalur komunikasi wajib diamankan menggunakan protokol kriptografi mutakhir agar data yang melintas berubah menjadi sandi acak.
-
Validasi Sertifikat Digital: Peladen harus menggunakan sertifikat resmi yang diverifikasi oleh otoritas terpercaya guna mencegah pemalsuan identitas jaringan.
-
Kebijakan Keamanan HSTS: Penerapan HTTP Strict Transport Security memastikan peramban selalu terhubung melalui jalur terenkripsi tanpa kompromi.
2. Pengaruh Signifikan terhadap Mitigasi Risiko dan Kinerja Peladen
Penerapan standar pengaman mutakhir menuntut tingkat ketelitian yang sangat tinggi. Portal digital masa kini mengelola berbagai aliran informasi sensitif yang sangat rentan terhadap intersepsi pihak luar. Kelalaian dalam merawat sistem pertahanan jaringan justru mendatangkan kerugian besar serta hilangnya kredibilitas dari para pengunjung setia.
-
Pemeriksaan Konfigurasi Jaringan: Pengembang wajib memastikan audit jalur komunikasi dilakukan secara berkala tanpa mengganggu kenyamanan akses harian audiens.
-
Peredaman Ancaman Penyadapan: Penggunaan standar enkripsi terbaru memastikan bahwa peretas tidak memiliki celah untuk membaca lalu lintas data di tengah jalan.
-
Perlindungan Privasi Pengguna: Kepatuhan terhadap regulasi pertukaran data menjamin bahwa hak-hak kerahasiaan audiens selalu dihormati dan dijaga dengan baik.
3. Implikasi Besar pada Kepercayaan Pengguna dan Otoritas Domain
Mesin pencari generasi terbaru menempatkan faktor keamanan sebagai indikator utama evaluasi mutu suatu domain. Melalui mekanisme audit perlindungan yang ketat, keberadaan sistem pertahanan jaringan yang andal bertindak sebagai syarat mutlak dominasi peringkat di dunia maya.
Tatkala sebuah portal digital mampu menampilkan sistem keamanan yang transparan dan tangguh, para pengunjung pasti merasa tenang untuk menjelajahi situs serta berinteraksi di dalamnya. Perasaan aman ini secara otomatis menekan angka pentalan (bounce rate) ke titik minimal dan meningkatkan durasi kunjungan. Mesin pencari mengartikan sinyal positif tersebut sebagai bukti bahwa situs Anda menawarkan lingkungan digital yang aman, yang berujung pada lonjakan posisi di lembar hasil penelusuran global.
4. Tahapan Pengujian Menyeluruh dalam Implementasi Peladen Aman
Peningkatan mutu situs tidak cukup diselesaikan hanya lewat pemasangan sertifikat enkripsi semata. Perancang wajib mengeksekusi serangkaian uji coba periodik memakai perangkat audit keamanan jaringan resmi. Pengujian silang antara peramban pada komputer jinjing dan gawai bergerak wajib dilakukan demi memastikan tidak ada celah lalulintas data yang bocor.
Stabilitas perlindungan lintas perangkat adalah syarat mutlak yang tidak bisa ditawar. Jangan sampai kesalahan konfigurasi jaringan justru merusak kenyamanan pengguna saat mengakses halaman situs. Harmoni antara kecepatan tanggap peladen dan ketatnya sistem enkripsi harus senantiasa terjaga demi kenyamanan para pengunjung digital. Standar Keamanan Data Tingkat Tinggi pada Ekosistem Portal Digital Modern
Kesimpulan
Penerapan proteksi peladen web dari ancaman Man-in-the-Middle Attack merupakan keharusan mutlak dalam industri perancangan situs web masa kini. Keberhasilan suatu platform digital sangat bergantung pada komitmen sistem dalam melindungi privasi serta keamanan komunikasi audiens dari ancaman siber yang kian kompleks.
Melalui perancangan infrastruktur jaringan yang aman, terstruktur, dan terenkripsi sempurna, para pengembang sanggup menghadirkan pengalaman digital yang tepercaya. Situs Anda bakal tampil jauh lebih aman, profesional, serta memenuhi standar mutu global secara paripurna.